

Vor dem Commit
Gestagte Änderungen gezielt prüfen.
lurus code-review-ci --staged Ihr Code wird nie gespeichert. DSGVO-konforme Verarbeitung mit sofortiger Datenlöschung.
Zu unseren SicherheitsstandardsCode Review
Lass Änderungen im Zusammenhang prüfen: Architektur, Sicherheit und Performance. Du bekommst nachvollziehbare Findings statt nur eine zweite Meinung zum Stil.
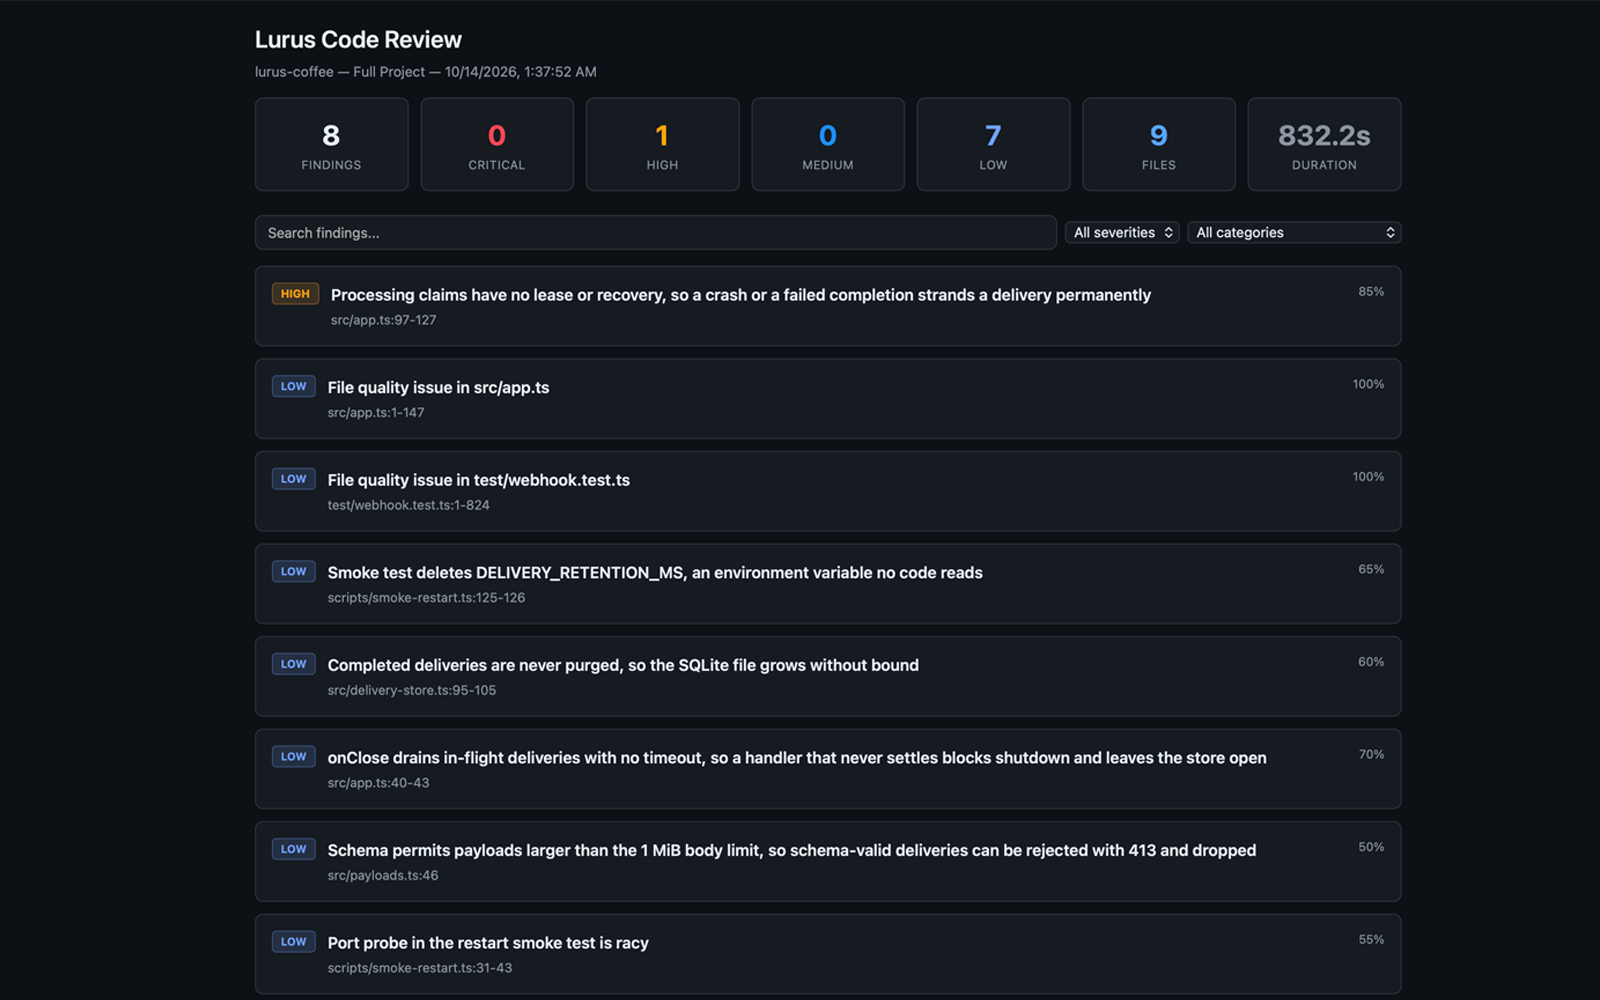
Vom Diff zur Entscheidung
Änderungsumfang und Projektstruktur bilden die Grundlage für die Analyse. Vorprüfungen wie Lint und Type-Check helfen, mechanische Probleme früh zu trennen.
Architektur, Sicherheit und Performance werden im Zusammenhang betrachtet – nicht nur Zeilen isoliert bewertet.
Der strukturierte Report erklärt Probleme und macht die nächsten Schritte nachvollziehbar. Du entscheidest, was vor dem Merge gelöst werden muss.
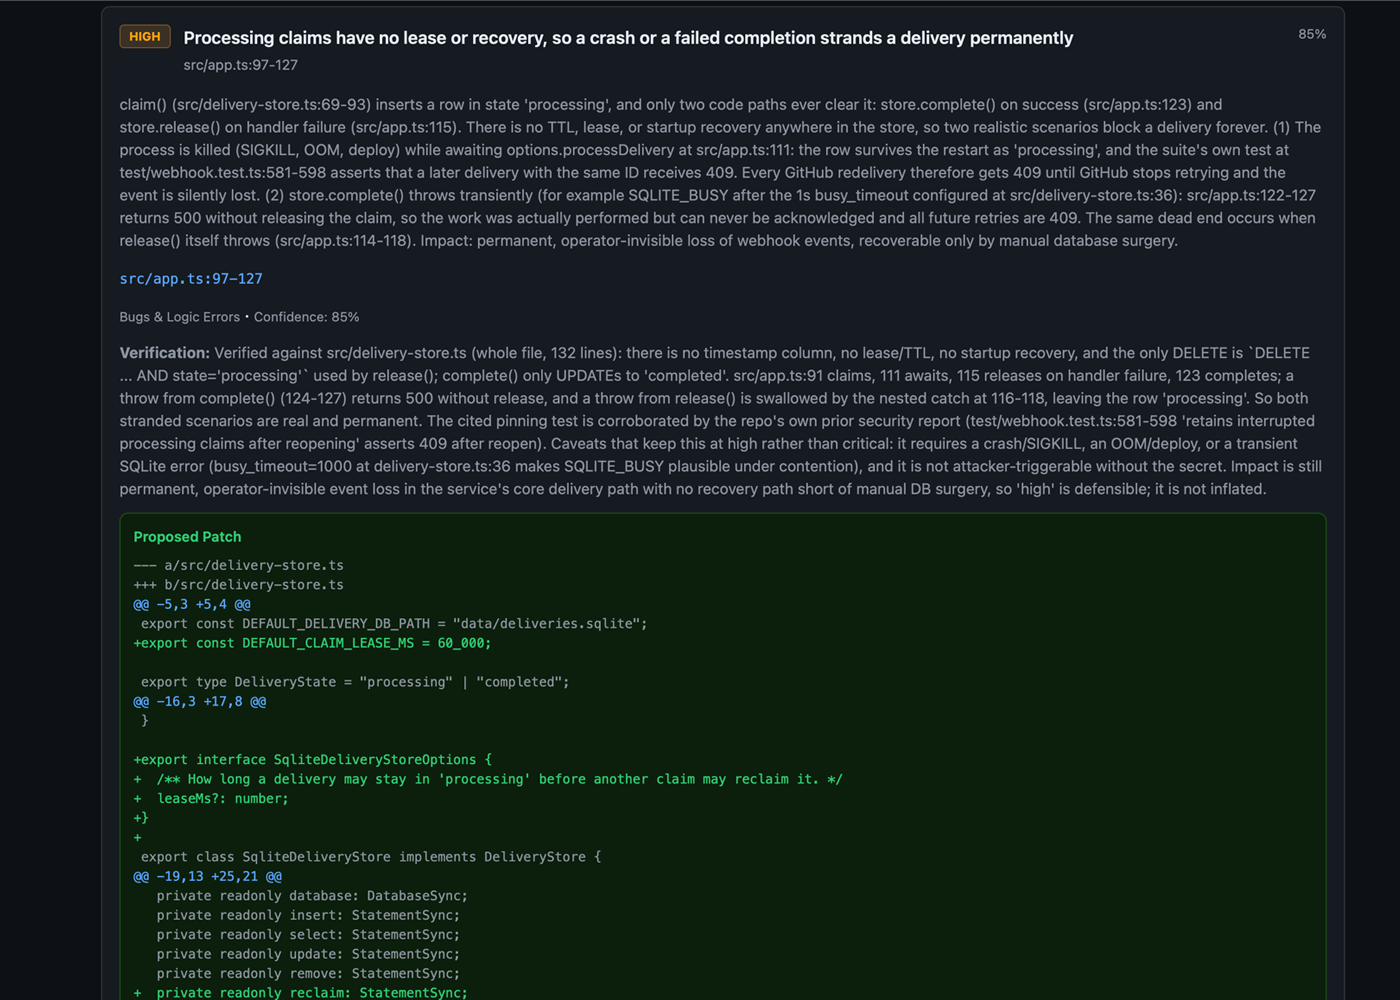
Nutze HTML für den lesbaren Bericht, JSON für automatisierte Verarbeitung oder PR-Kommentare im Review-Workflow. Die Ausgabe passt zu deinem nächsten Schritt.
Der richtige Umfang
Gestagte Änderungen gezielt prüfen.
lurus code-review-ci --staged Mit einem Branch oder Commit vergleichen.
lurus code-review-ci --diff-base main Die gesamte Codebase in den Review einbeziehen.
lurus code-review-ci --full Starte lokal mit einem Diff. Bringe den gleichen Review in deine Pipeline, wenn der Ablauf passt. Menschliches Review und Tests bleiben Teil deiner Freigabe.
Für Pro, Pro+ und Ultra. Danach kostenpflichtig, sofern du nicht vorher kündigst. Nutzung und Funktionen hängen von deinem Plan und Guthaben ab.
KI-Reviews können Fehler übersehen oder unzutreffende Findings liefern. Sie ergänzen dein Review – sie garantieren weder Korrektheit noch einen sicheren Merge.
npm install -g @scramble-cloud/lurus-code-clilurus loginlurus code-review-ci --stagedQuellcode und Anfragekontext werden mit Zero Data Retention verarbeitet. Keine Nutzung für Modelltraining. Provider und Verarbeitungsregion sind transparent ausgewiesen.
Datenschutz und Verarbeitung ansehenCode Review
Teste einen Review an einer echten Änderung. Starte mit den gestagten Dateien oder einem Vergleich gegen deinen Zielbranch.
Für Pro, Pro+ und Ultra. Danach kostenpflichtig, sofern du nicht vorher kündigst. Nutzung und Funktionen hängen von deinem Plan und Guthaben ab.
Du möchtest mit deinem Team starten? Sprich mit uns.Lura ist das von Lurus angepasste Sprachmodell für Coding-Aufgaben. Es nutzt separate Lura Credits, die zusätzlich zu deinem regulären Modellguthaben bereitstehen.