Security Review
Was dein Code erlaubt, ist nicht immer das, was du willst.
Prüfe Einstiegspunkte, Berechtigungen, Datenflüsse und Abhängigkeiten. Lurus Code hilft dir, mögliche Schwachstellen einzuordnen – bevor du die nächste Änderung veröffentlichst.
Mehr als einzelne verdächtige Zeilen
Risiken entstehen an den Übergängen.
- 01
Wer darf worauf zugreifen?
Authentifizierung, Autorisierung und Ressourcenzugriff prüfen.
- 02
Was erreicht einen gefährlichen Endpunkt?
Eingaben bis zu SQL, HTML, Shell und anderen kritischen Senken verfolgen.
- 03
Was bringst du mit ins Release?
Secrets, Kryptografie und Abhängigkeiten in die Analyse einbeziehen.
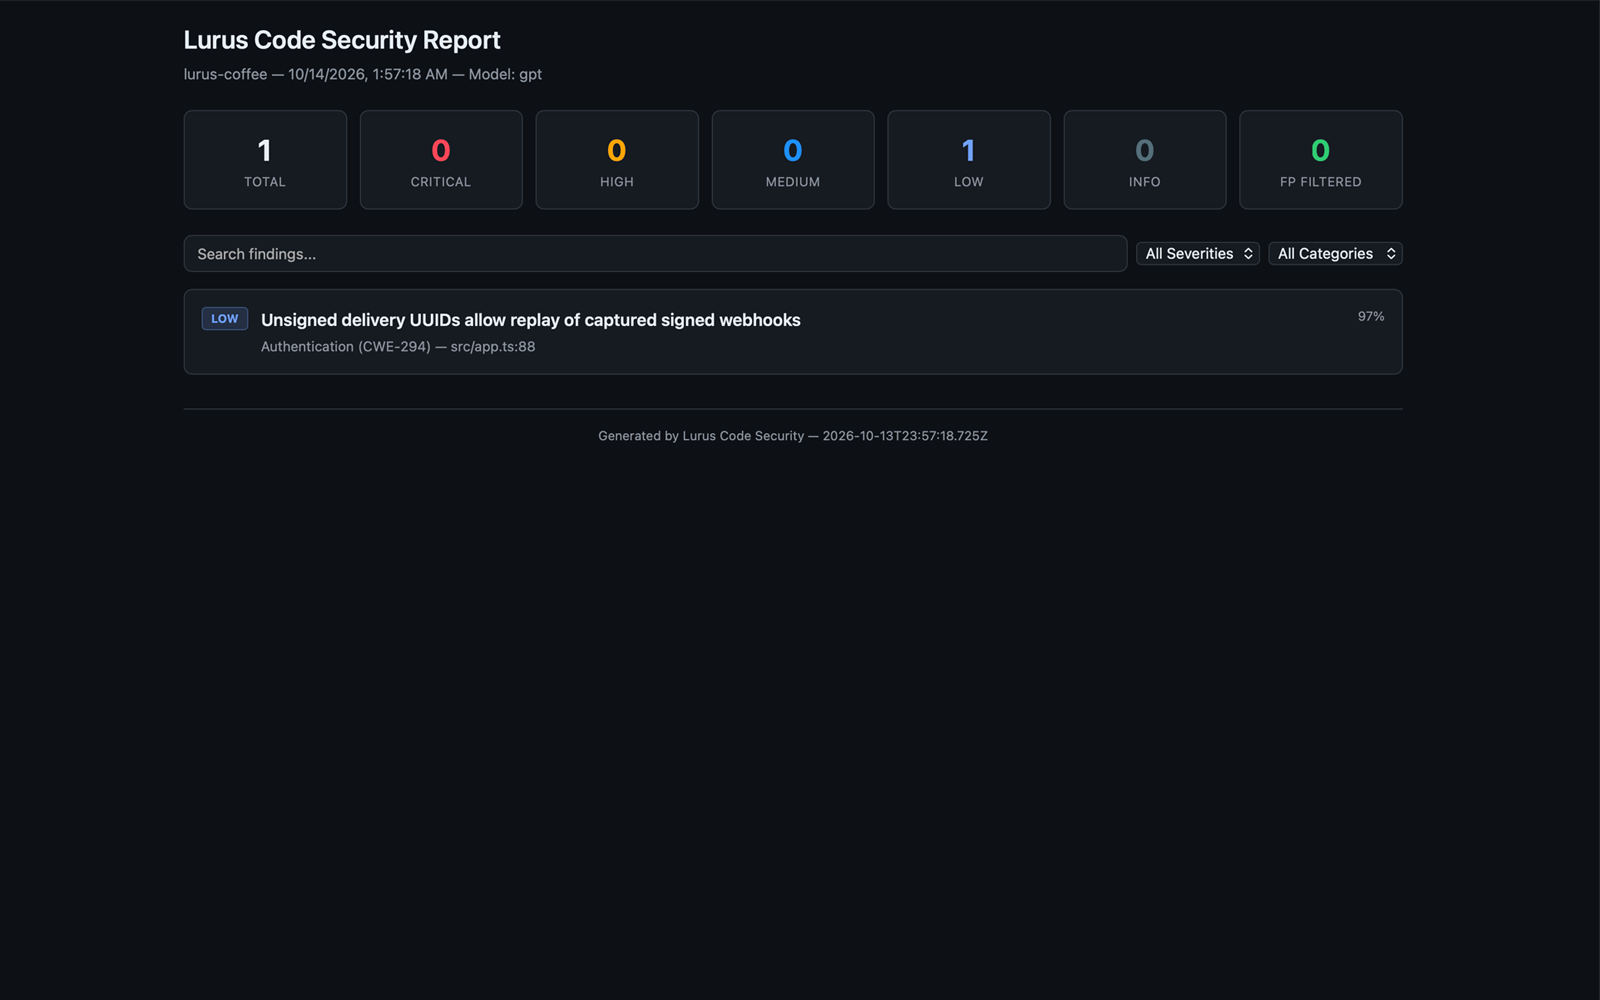
Vom Risiko zur Fehlerbehebung
Schwachstellen finden, überprüfen und beheben. Alles in einem Workflow.

- 01
Angriffsfläche erfassen.
Projektstruktur, Einstiegspunkte und Abhängigkeiten liefern den Ausgangspunkt für die Analyse.
- 02
Verdachtsstellen untersuchen.
Mögliche Schwachstellen werden im Codekontext geprüft und als Findings eingeordnet.
- 03
Behebung vorbereiten.
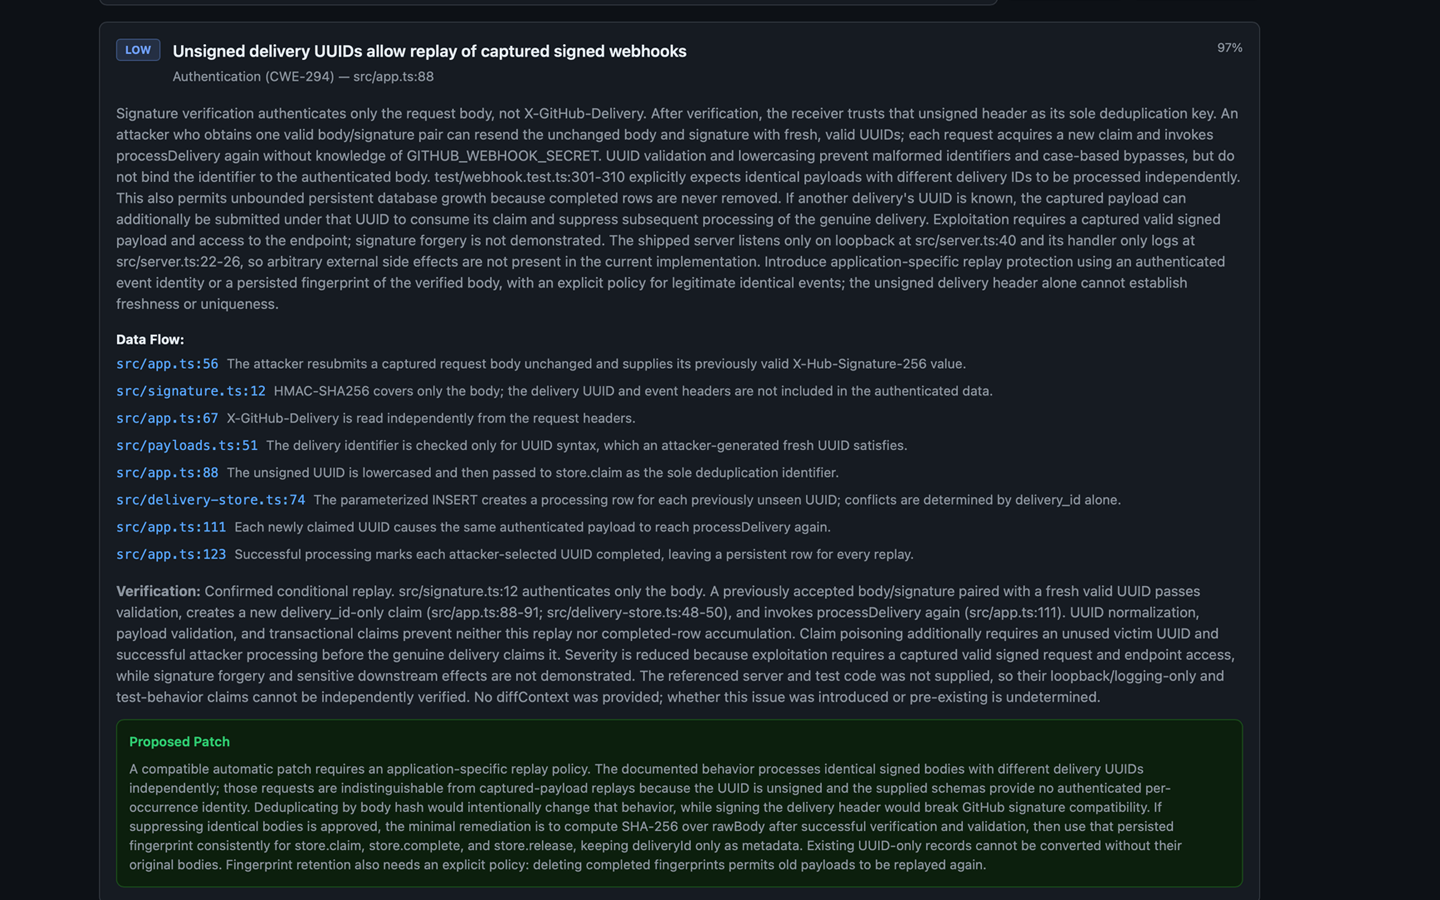
Nutze Fix-Vorschläge als Ausgangspunkt. Prüfe Änderungen, teste sie und verifiziere, ob das Risiko tatsächlich reduziert wurde.
Nicht im Report verschwinden. Im Workflow ankommen.

SARIF bringt Ergebnisse in kompatible Security-Tools. In VS Code erscheinen Security-Findings als Diagnosen; security-ci integriert die Analyse in automatisierte Abläufe.
- SARIF für Security-Tools
- Diagnosen im Editor
- Reports und Exit-Codes für CI
Prüfe die nächste Änderung, bevor sie öffentlich wird.
Starte mit einem Security Review deiner Änderungen. Lege danach fest, wie die Analyse deinen bestehenden Freigabeprozess unterstützt.
Für Pro, Pro+ und Ultra. Danach kostenpflichtig, sofern du nicht vorher kündigst. Nutzung und Funktionen hängen von deinem Plan und Guthaben ab.
- CLI installieren
npm install -g @scramble-cloud/lurus-code-cli - Account verbinden
lurus login - Im Projektverzeichnis ausführen
lurus security-ci --diff --format sarif
Was die KI-Sicherheitsanalyse nicht garantieren kann.
KI-Analysen können Schwachstellen übersehen und Fehlalarme erzeugen. Security Review ergänzt Tests, Dependency-Scans und professionelle Audits. Ein unauffälliger Report ist keine Sicherheitsgarantie.
Dein Code bleibt dein Code.
Quellcode und Anfragekontext werden mit Zero Data Retention verarbeitet. Keine Nutzung für Modelltraining. Provider und Verarbeitungsregion sind transparent ausgewiesen.
Datenschutz und Verarbeitung ansehenGut zu wissen, bevor du startest.
Ist das ein Ersatz für ein Security-Audit?
Kann ich nur geänderte Dateien analysieren?
Werden Fix-Vorschläge automatisch sicher?
Security Review
Prüfe die nächste Änderung, bevor sie öffentlich wird.
Starte mit einem Security Review deiner Änderungen. Lege danach fest, wie die Analyse deinen bestehenden Freigabeprozess unterstützt.
Für Pro, Pro+ und Ultra. Danach kostenpflichtig, sofern du nicht vorher kündigst. Nutzung und Funktionen hängen von deinem Plan und Guthaben ab.
Du möchtest mit deinem Team starten? Sprich mit uns.