

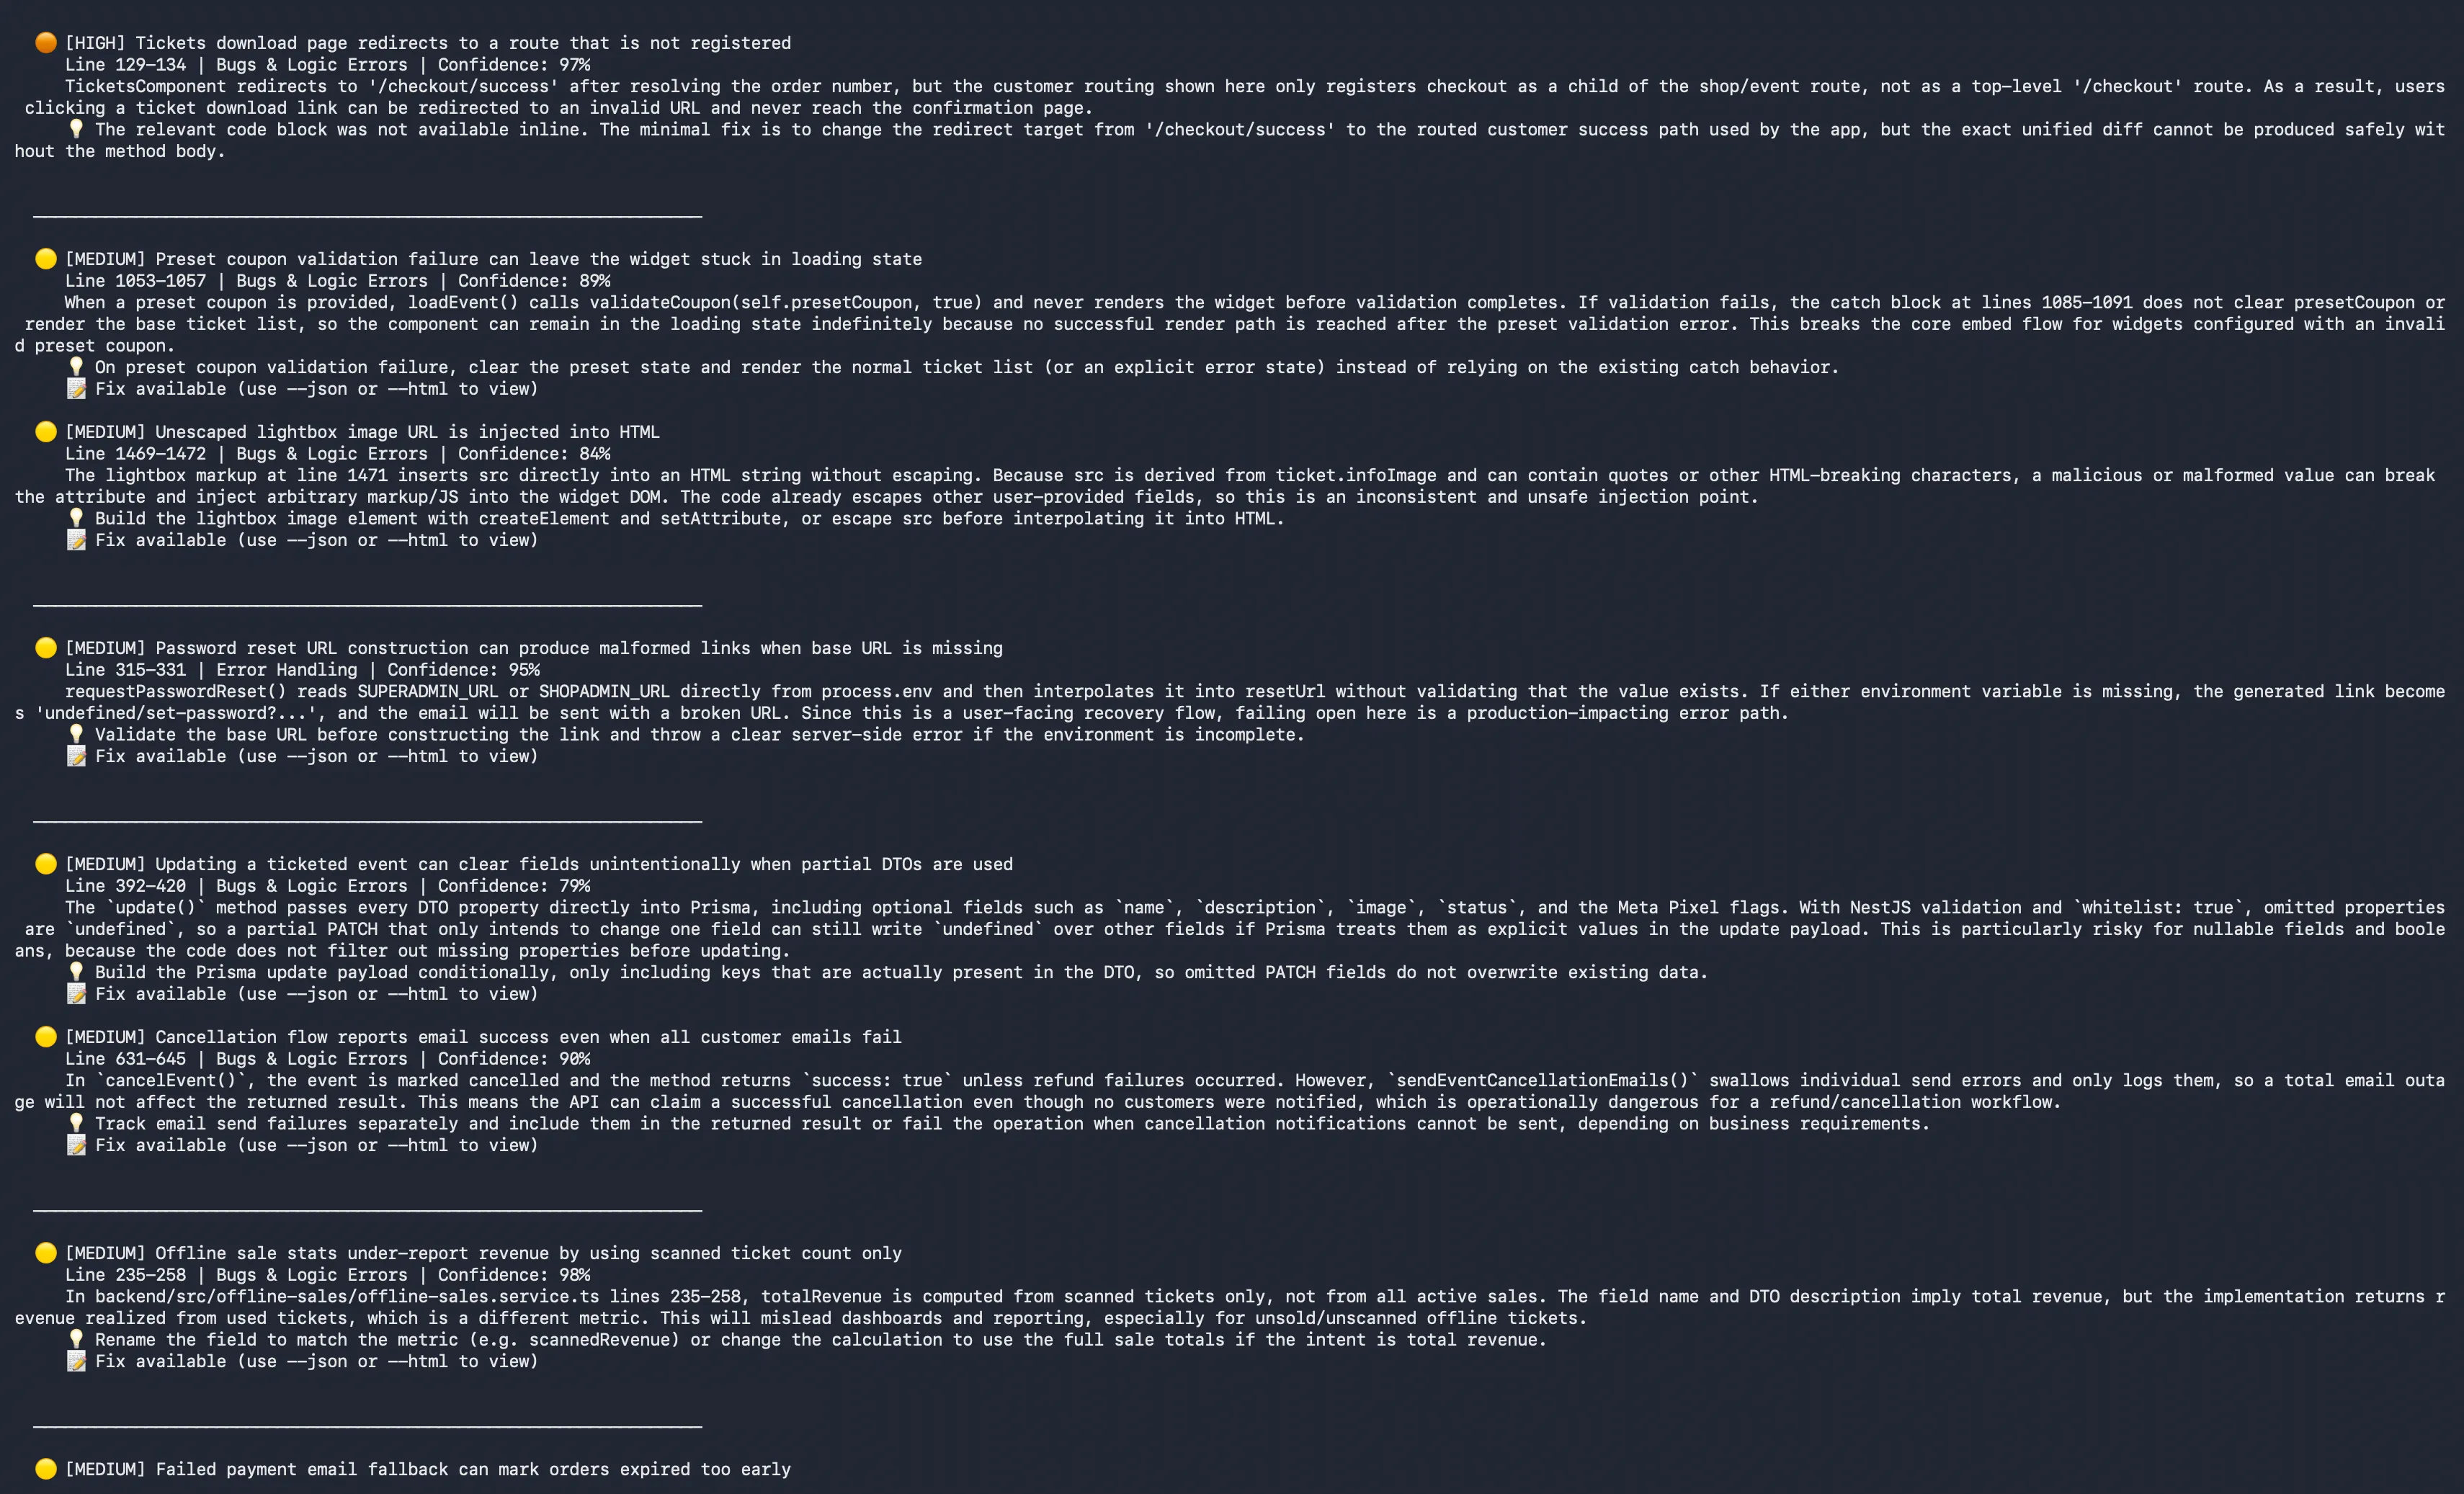
Automatisierte Reviews erzeugen keinen Mehrwert, wenn sie jeden Pull Request mit unsortierten Hinweisen überladen. Ein gutes CI/CD-Gate reduziert Unsicherheit: Es priorisiert nachvollziehbare Findings und stoppt nur bei klar definierten Risiken.
Gate 1: Deterministische Prüfungen zuerst
Compiler, Linter und Tests liefern reproduzierbare Ergebnisse. Sie laufen vor einem KI-Review und bilden dessen Kontext. Ein Agent sollte vorhandene Testfehler nicht als neue semantische Erkenntnis verkaufen.
Die Testing-Funktion unterstützt Testentwurf und Ausführung; projektspezifische Befehle bleiben die verbindliche Quelle.
Gate 2: Findings nach Schweregrad und Evidenz
Ein Code-Review sollte für jedes Finding mindestens enthalten:
- Datei und Zeile,
- beobachtetes Verhalten,
- konkretes Risiko,
- reproduzierbare Begründung,
- vorgeschlagene, begrenzte Änderung.
Blockiert nur bei zuvor vereinbarten Kategorien. Stilpräferenzen gehören nicht in dasselbe Gate wie ein Authentifizierungsfehler.
Gate 3: Security separat auswerten
Sicherheitsbefunde benötigen eine eigene Taxonomie und einen klaren Eskalationspfad. Kombiniert Security-Scanning mit vorhandenen SAST-, Dependency- und Secret-Scans. SARIF eignet sich als Austauschformat, wenn Findings in Code-Hosting- oder Security-Systeme übernommen werden.
Gate 4: False Positives messbar machen
Erfasst pro Regel oder Finding-Kategorie:
- bestätigt,
- abgelehnt,
- bereits durch ein anderes Tool abgedeckt,
- nicht reproduzierbar,
- akzeptiertes Risiko.
Eine hohe Finding-Zahl ist kein Qualitätsbeweis. Entscheidend ist der Anteil verwertbarer Hinweise und die Zeit bis zur Entscheidung.
Gate 5: Menschen behalten die Freigabe
KI-Reviews ergänzen das Verantwortungsmodell, ersetzen es aber nicht. Für produktionskritische Änderungen sollte ein benannter Reviewer Scope, Tests, Sicherheitsauswirkungen und Rollback prüfen.
Die CI/CD-Dokumentation zeigt die technische Einbindung. Praxisbeispiele in der Library helfen, Gates an realen Workflows auszurichten.
Erfolgsmetriken
Messt über mehrere Sprints:
- bestätigte Findings pro Review,
- False-Positive-Rate,
- Zeit bis zur Review-Freigabe,
- nachgelagerte Defekte,
- wiederkehrende Ursachen.
Ein gutes Gate macht Reviews fokussierter. Es erzeugt nicht einfach mehr Kommentare.
Lurus Redaktion · Technische Redaktion
KI-gestützte Softwareentwicklung, Codequalität und sichere Entwicklungsworkflows
Unser redaktioneller Standard